


¿Qué es Wireshark? Bueno, Wireshark es una herramienta de código abierto que permite capturar y analizar el tráfico de red. ¿Para qué sirve? Se usa para ver qué está pasando en tu red, detectar problemas de conexión, o incluso ver si alguien está husmeando en tus datos. Te permite ver los paquetes de datos que se envían y reciben, casi como un microscopio para la red.
Imagínate esto: tienes problemas de conexión en tu oficina y no sabes por qué. Con Wireshark, puedes capturar el tráfico de red y ver exactamente qué está pasando. Tal vez hay un dispositivo que está enviando demasiados datos o un ataque que está ralentizando todo. Con esta herramienta, puedes ver todo eso en tiempo real.
Pero, ¿cómo se usa? Primero, descargas e instalas Wireshark en tu computadora. Luego, seleccionas la interfaz de red que quieres monitorear. Una vez hecho esto, puedes empezar a capturar el tráfico de red. Wireshark te mostrará una lista de todos los paquetes de datos, y puedes hacer clic en cada uno para ver más detalles.
Tabla de Funciones Básicas de Wireshark
| Función | Descripción |
|---|---|
| Captura de paquetes | Captura el tráfico de red en tiempo real |
| Filtros | Permite aplicar filtros para ver solo el tráfico que te interesa |
| Análisis de protocolos | Decodifica y analiza diferentes protocolos de red |
| Exportación de datos | Exporta datos en formatos como CSV, XML, y texto |
| Estadísticas | Genera informes detallados sobre el tráfico de red |
Y eso no es todo. Wireshark también te permite aplicar filtros para ver solo el tráfico que te interesa. Por ejemplo, si solo quieres ver el tráfico HTTP, puedes aplicar un filtro para eso. También puedes ver las estadísticas de la red y generar informes detallados.
Al final del día, Wireshark es una herramienta poderosa para cualquier ingeniero de redes o administrador de sistemas. Te da la capacidad de ver lo que está pasando en tu red a un nivel muy detallado. Y eso es algo invaluable.
Wireshark se lanzó por primera vez en 1998. Puede ejecutarse en todos los principales sistemas operativos. La mayoría de las empresas y organizaciones gubernamentales ahora prefieren Wireshark como su analizador de red estándar.
Wireshark también es completamente de código abierto, gracias a la comunidad de ingenieros de redes de todo el mundo. Si bien la mayoría de las herramientas de seguridad están basadas en CLI, Wireshark viene con una fantástica interfaz de usuario.
Entonces, ¿estás listo para empezar a usar Wireshark y mejorar el rendimiento y la seguridad de tu red? Vamos a ello.
Introducción a Wireshark
¿Qué es Wireshark? Wireshark es una herramienta esencial para el análisis de redes, utilizada por administradores y profesionales de seguridad. Es una aplicación de código abierto que permite capturar y analizar el tráfico de red en tiempo real. Así de simple.
Antes se llamaba Ethereal, pero en 2006 cambió su nombre a Wireshark. ¿Por qué cambió de nombre? Problemas de marca, cosas legales. Pero la funcionalidad siguió siendo la misma, y ha mejorado con los años.
Wireshark te permite ver lo que pasa dentro de una red a nivel de paquetes de datos. Captura cada pequeño fragmento de información que viaja a través de la red, y te muestra exactamente qué está ocurriendo.
Características Principales de Wireshark
- Captura de Tráfico en Tiempo Real: Puedes ver los datos mientras se mueven a través de tu red
- Filtros Avanzados: Permite aplicar filtros para centrarse en tráfico específico, como HTTP o TCP
- Análisis Profundo: Inspecciona el contenido de los paquetes de datos y decodifica diversos protocolos
- Exportación de Datos: Exporta datos en formatos como CSV, XML y texto
| Función | Descripción |
|---|---|
| Captura de paquetes | Captura el tráfico de red en tiempo real |
| Filtros | Permite aplicar filtros para ver solo el tráfico que te interesa |
| Análisis de protocolos | Decodifica y analiza diferentes protocolos de red |
| Exportación de datos | Exporta datos en formatos como CSV, XML, y texto |
| Estadísticas | Genera informes detallados sobre el tráfico de red |
Entonces, ¿para qué se usa Wireshark? Aquí tienes algunas aplicaciones comunes:
- Detección de Problemas de Red: Identificar latencias, pérdidas de paquetes, y otras anomalías
- Análisis de Seguridad: Detectar actividades sospechosas, ataques de phishing, y malware
- Desarrollo y Depuración: Ayuda a desarrolladores a entender y mejorar protocolos de red
- Educación y Entrenamiento: Utilizado en cursos de redes para enseñar sobre protocolos y tráfico de red
Para comenzar a usar Wireshark, necesitas descargar e instalar la aplicación en tu computadora. ¿Qué sigue? Selecciona la interfaz de red que quieres monitorear. Una vez hecho esto, puedes empezar a capturar el tráfico y aplicar los filtros necesarios para ver solo lo que te interesa.
Ventajas y Desventajas de Wireshark
Wireshark es increíblemente útil, pero también tiene sus limitaciones. Vamos a ver algunas:
Ventajas:
- Gratuito y de código abierto
- Soporte para una amplia gama de protocolos
- Herramientas de análisis potentes y detalladas
- Comunidad activa y en crecimiento
Desventajas:
- Puede ser complejo para principiantes
- Alto consumo de recursos en análisis intensivo
- Riesgos de seguridad si se usa en redes no autorizadas
En resumen, Wireshark es como tener una lupa para tu red. Te permite ver en detalle qué está ocurriendo con el tráfico de datos, identificar problemas, y asegurar que todo funciona como debe. ¿Listo para capturar y analizar tu red? Vamos a ello.
Instalación y Configuración Inicial
¿Listo para empezar con Wireshark? Vamos a ello. Primero, necesitas descargar e instalar Wireshark en tu computadora. No te preocupes, es un proceso sencillo. Aquí te dejo los pasos básicos:
Descarga e Instalación
- Visita el sitio oficial de Wireshark
- Ve a Wireshark.org
- Descarga la versión adecuada
- Elige la versión para tu sistema operativo (Windows, macOS, Linux)
- Instala Wireshark
- Sigue las instrucciones en pantalla para completar la instalación. Acepta los términos y condiciones, selecciona los componentes que quieres instalar y listo
Configuración Inicial
Una vez instalado Wireshark, lo siguiente es configurarlo para empezar a capturar el tráfico de red. Aquí tienes los pasos básicos:
- Inicia Wireshark
- Abre Wireshark desde el menú de inicio o el icono de escritorio
- Selecciona la Interfaz de Red
- Wireshark te mostrará una lista de todas las interfaces de red disponibles en tu computadora. ¿No sabes cuál elegir? Elige la que esté conectada a la red que quieres monitorear
- Inicia la Captura de Paquetes
- Haz clic en el botón «Start» para comenzar la captura de tráfico en tiempo real. Verás cómo empiezan a aparecer los paquetes en la pantalla
Ajustes Básicos de la Interfaz
Wireshark tiene una interfaz bastante intuitiva, pero algunos ajustes básicos pueden mejorar tu experiencia:
Columnas y Paneles
- Personaliza las columnas: Puedes añadir o quitar columnas según lo que necesites ver (IP de origen, IP de destino, protocolo, etc)
- Paneles ajustables: Cambia el tamaño de los paneles para ver mejor la información que te interesa
Filtros de Captura
- Filtros básicos: Usa filtros para centrarse en el tráfico que realmente importa. Por ejemplo, puedes filtrar por IP, puerto o protocolo
- Filtros avanzados: Si necesitas filtros más complejos, puedes combinarlos usando operadores lógicos
Tabla de Comandos Básicos
| Comando | Descripción |
|---|---|
ip.src == X.X.X.X | Filtra paquetes por IP de origen |
ip.dst == X.X.X.X | Filtra paquetes por IP de destino |
tcp.port == 80 | Filtra paquetes por puerto TCP |
http | Filtra solo el tráfico HTTP |
!arp | Excluye los paquetes ARP del análisis |
Con estos ajustes, ya estarás listo para empezar a capturar y analizar el tráfico de red con Wireshark. Es increíble lo que puedes descubrir al observar de cerca los paquetes de datos.
Si algo no funciona como esperabas, vuelve a los filtros y ajustes hasta que encuentres lo que buscas. ¿Problemas de red? ¿Tráfico sospechoso? Ahora tienes las herramientas para descubrirlo.
Ahora puede comprender la importancia de Wireshark. Wireshark le permite capturar cada uno de estos paquetes e inspeccionarlos en busca de datos.
Wireshark, para un ingeniero de redes, es similar a un microscopio para un biólogo. Wireshark le permite ‘escuchar’ una red en vivo (después de establecer una conexión a ella) y capturar e inspeccionar paquetes sobre la marcha.
Como ingeniero de redes o pirata informático ético, puede usar Wireshark para depurar y proteger sus redes. Como pirata informático malintencionado (que no recomiendo), puede «olfatear» paquetes en la red y capturar información como transacciones con tarjetas de crédito.
Es por eso que no es aconsejable conectarse a una red pública como Starbucks y realizar transacciones financieras o acceder a datos privados. Aunque los sitios con HTTPS pueden cifrar sus paquetes, todavía es visible en la red. Si alguien realmente quiere romperlo, puede hacerlo.
Captura de Tráfico de Red

Capturar tráfico de red con Wireshark es esencial para analizar y solucionar problemas. ¿Listo para empezar? Primero, selecciona la interfaz de red adecuada. Wireshark te mostrará todas las interfaces disponibles.
Selección de la Interfaz de Red
- Abre Wireshark
- Inicia Wireshark desde el menú de inicio o desde el acceso directo en tu escritorio
- Elige la interfaz correcta
- En la pantalla principal, verás una lista de interfaces de red. ¿No estás seguro cuál elegir? Elige la que tiene más tráfico si estás conectado a una red específica
Inicio de la Captura de Paquetes
Una vez seleccionada la interfaz, haz clic en «Start» para comenzar la captura de paquetes en tiempo real. Aquí es donde comienza la magia. Verás una lista en tiempo real de los paquetes que pasan por tu red.
¿Qué verás?
- Tiempo: Momento exacto en que se capturó el paquete
- Origen y Destino: IPs de origen y destino de cada paquete
- Protocolo: Protocolo utilizado (TCP, UDP, HTTP, etc.)
- Longitud: Tamaño del paquete en bytes
- Información: Detalles adicionales del paquete
Aplicación de Filtros
Capturar todo el tráfico puede ser abrumador. Usa filtros para centrarte en lo que realmente importa. ¿Cómo?
Filtros Básicos:
- Filtra por protocolo (por ejemplo,
http) - Filtra por dirección IP (por ejemplo,
ip.src == 192.168.1.1)
Filtros Avanzados:
- Combina filtros usando operadores lógicos (
&&,||,!)
Tabla de Filtros Comunes
| Filtro | Descripción |
|---|---|
ip.src == X.X.X.X | Filtra paquetes por IP de origen |
ip.dst == X.X.X.X | Filtra paquetes por IP de destino |
tcp.port == 80 | Filtra paquetes por puerto TCP |
http | Filtra solo el tráfico HTTP |
!arp | Excluye los paquetes ARP |
Seguimiento de Flujos TCP
Wireshark permite seguir flujos TCP completos, desde el primer SYN hasta el FIN-ACK. ¿Por qué es útil? Puedes ver toda la conversación entre dos puntos de la red, lo que ayuda a identificar problemas específicos.
Pasos para seguir un flujo TCP:
- Selecciona un paquete que sea parte de una conexión TCP
- Haz clic derecho y selecciona «Follow» > «TCP Stream»
Verás la comunicación completa entre el cliente y el servidor en una ventana separada. Esto es invaluable para entender cómo se está comportando una aplicación o detectar problemas específicos de comunicación.
Consejos y Trucos
- Filtra antes de capturar: Si sabes lo que buscas, aplica filtros desde el principio para reducir el ruido
- Usa colores: Wireshark colorea los paquetes basándose en los protocolos. Esto ayuda a identificar rápidamente el tipo de tráfico
- Guarda y analiza después: Si el tráfico es muy grande, guarda la captura y analiza los datos más tarde con calma
Wireshark es una herramienta potente y flexible. Con práctica, te convertirás en un experto en capturar y analizar el tráfico de red. ¿Problemas de red? ¿Curioso sobre qué está pasando en tu red? Wireshark es tu mejor aliado.
Conceptos básicos de Wireshark
Ahora veamos cómo puedes jugar con Wireshark. Descargue e instale Wireshark desde aquí .
Wireshark tiene una GUI impresionante, a diferencia de la mayoría de las herramientas de prueba de penetración. Así es como se ve Wireshark cuando lo carga.
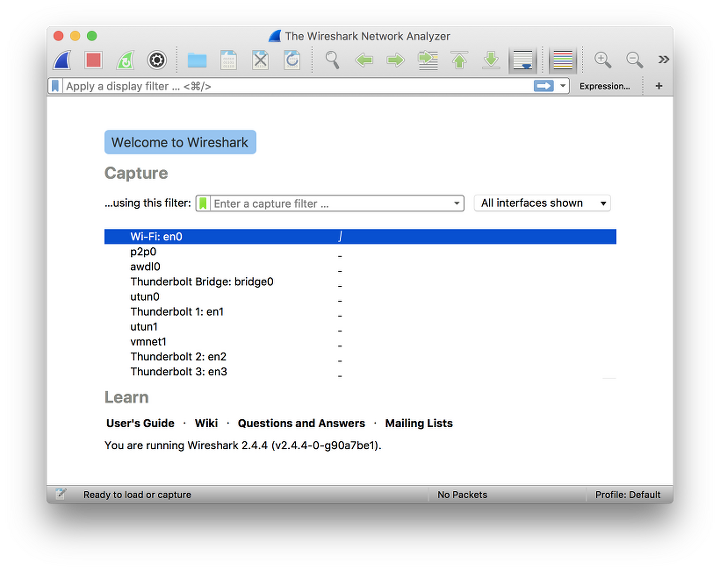
Inicio de Wireshark
Wireshark enumera las redes a las que está conectado y puede elegir una de ellas y comenzar a escuchar la red.
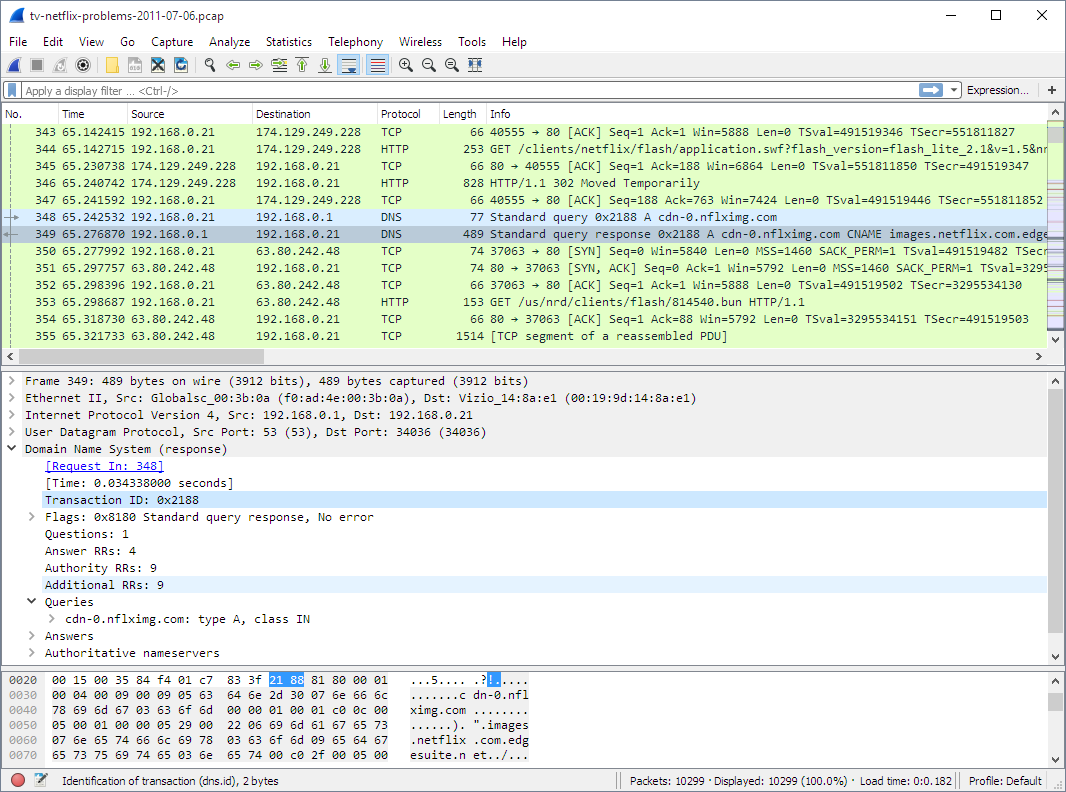
Hay tres paneles en Wireshark.
Panel de lista de paquetes
Este panel muestra los paquetes capturados. Cada línea representa un paquete individual en el que puede hacer clic y analizar en detalle utilizando los otros dos paneles.
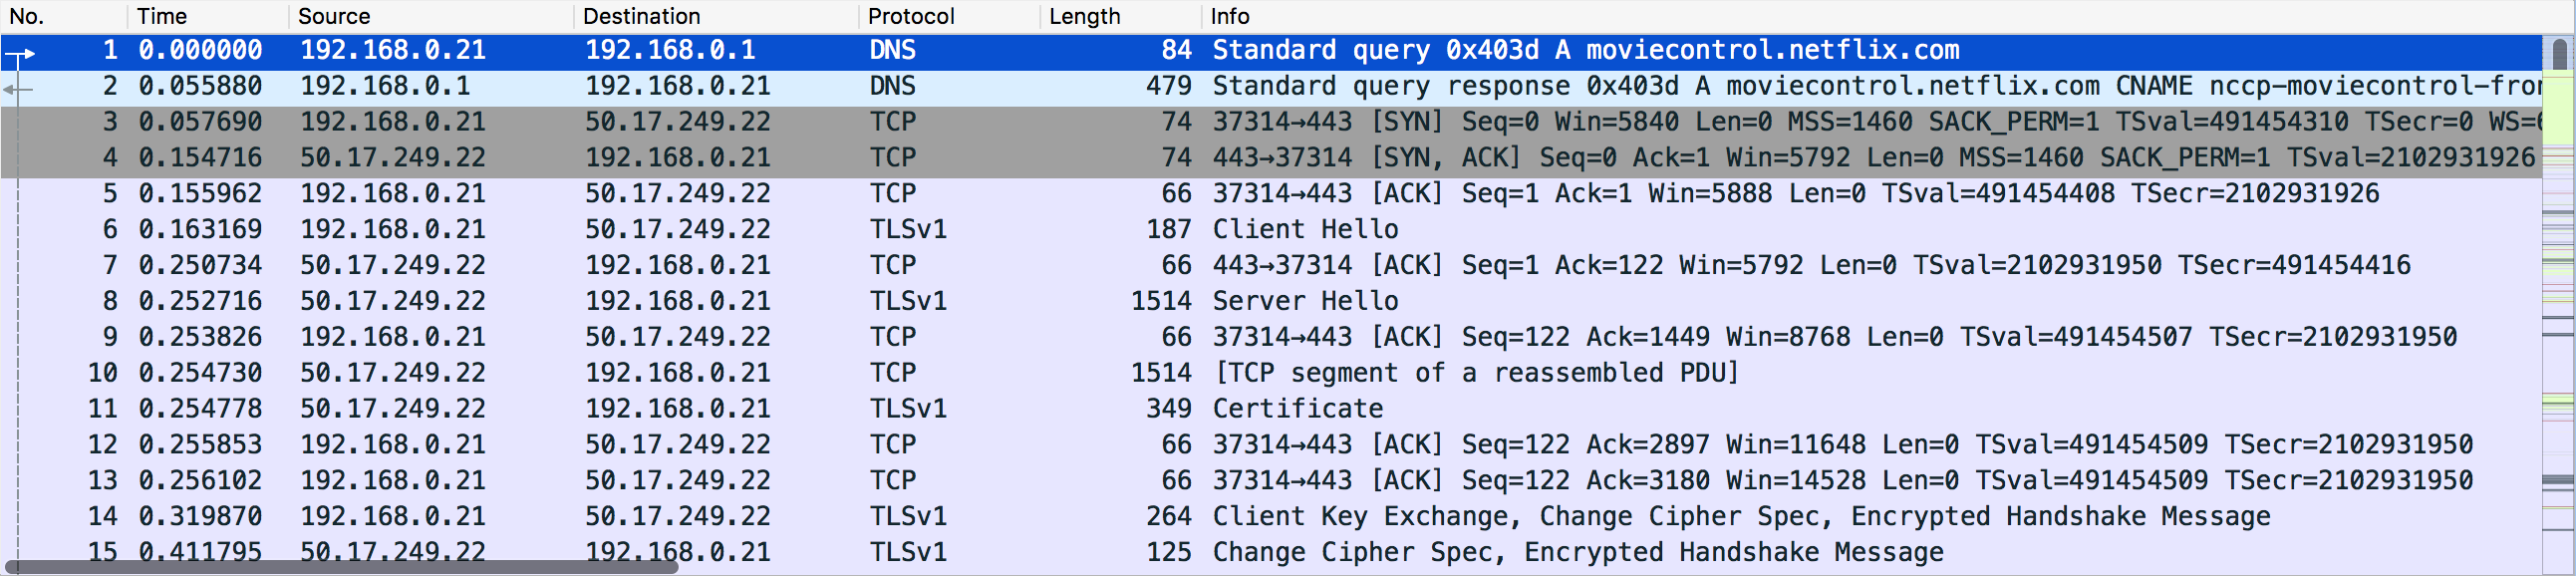
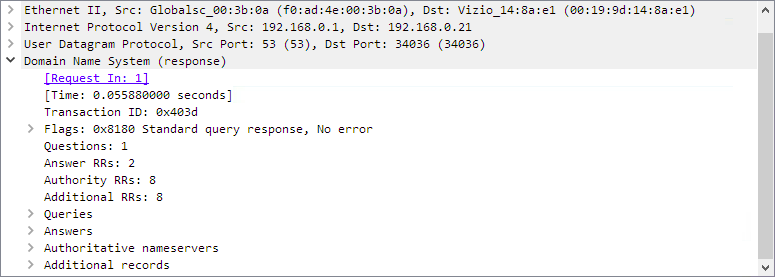
Panel de detalles del paquete
Puede seleccionar un paquete y luego ver la información del paquete con más detalle utilizando el panel Detalles del paquete. Muestra información como direcciones IP, puertos y otra información contenida en el paquete.
Panel de bytes de paquete
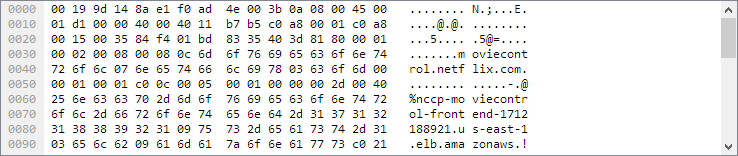
Este panel proporciona los datos sin procesar del paquete seleccionado en bytes. Los datos se muestran como un volcado hexadecimal, que muestra datos binarios en hexadecimal.
Filtros
Wireshark tiene filtros que lo ayudan a reducir el tipo de datos que está buscando. Hay dos tipos principales de filtros: filtro de captura y filtro de visualización.
Filtro de captura
Puede establecer un filtro de captura antes de comenzar a analizar una red. Cuando configura un filtro de captura, solo captura los paquetes que coinciden con el filtro de captura.
Por ejemplo, si solo necesita escuchar los paquetes que se envían y reciben desde una dirección IP, puede configurar un filtro de captura de la siguiente manera:
host 192.168.0.1Una vez que establezca un filtro de captura, no podrá cambiarlo hasta que se complete la sesión de captura actual.
Filtros de visualización
Se aplican filtros de visualización para capturar paquetes. Por ejemplo, si desea mostrar solo las solicitudes que se originan en una IP en particular, puede aplicar un filtro de visualización de la siguiente manera:
ip.src==192.168.0.1Dado que los filtros de visualización se aplican a los datos capturados, se pueden cambiar sobre la marcha.
En resumen, los filtros de captura le permiten filtrar el tráfico, mientras que los filtros de visualización aplican esos filtros a los paquetes capturados. Dado que Wireshark puede capturar cientos de paquetes en una red ocupada, estos son útiles durante la depuración.
Análisis y Solución de Problemas
¿Problemas de red? Wireshark es tu herramienta. Aquí te enseñaré cómo identificar y solucionar problemas comunes en la red usando Wireshark. Desde latencia hasta pérdida de paquetes, Wireshark puede ayudarte a desentrañar lo que está pasando.
Identificación de Problemas de Latencia
La latencia puede ser un dolor de cabeza. ¿Cómo la identificas? Con Wireshark, es fácil. Busca retrasos significativos entre paquetes enviados y recibidos.
Pasos para detectar latencia:
- Captura tráfico en la interfaz de red relevante
- Usa filtros para centrarte en los protocolos afectados, como TCP o HTTP
- Observa el tiempo entre paquetes en la columna «Time»
¿Ves grandes intervalos? Eso es latencia.
Detección de Pérdida de Paquetes
¿Pérdida de paquetes? Puede deberse a problemas de hardware, congestión de red o configuraciones erróneas. Wireshark te permite ver si los paquetes no llegan a su destino.
Pasos para detectar pérdida de paquetes:
- Filtra tráfico TCP (por ejemplo,
tcp.port == 80) - Busca retransmisiones de paquetes, que indican pérdida.
- Filtro:
tcp.analysis.retransmission
Las retransmisiones suelen indicar que los paquetes originales se han perdido.
Análisis de Actividad Maliciosa
La seguridad es crucial. Wireshark puede detectar actividad maliciosa, como ataques de phishing o malware.
Indicadores de actividad maliciosa:
- Aumento repentino en el tráfico de red
- Patrones inusuales de datos
Filtros útiles:
- HTTP:
http.request.method == "POST"puede ayudar a detectar intentos de exfiltración de datos - DNS:
dns.qry.namepuede identificar solicitudes a dominios sospechosos
Casos Prácticos de Análisis
Veamos algunos ejemplos concretos.
Caso 1: Lentitud en una aplicación web
- Captura tráfico HTTP y observa tiempos de respuesta largos
- Filtro útil:
http && ip.addr == X.X.X.X(donde X.X.X.X es la IP del servidor)
Caso 2: Exfiltración de datos
- Captura tráfico en puertos comunes de exfiltración, como FTP o HTTP
- Filtro útil:
ftp || http
Tabla de Comandos Clave
| Comando | Descripción |
|---|---|
tcp.analysis.retransmission | Muestra retransmisiones de paquetes TCP |
http.request.method == "POST" | Filtra solicitudes HTTP POST |
dns.qry.name | Filtra solicitudes DNS |
tcp.analysis.flags && tcp.flags==0x02 | Identifica paquetes SYN, posibles escaneos de puertos |
Consejos y Trucos
- Guarda capturas regularmente: Te permite analizar los datos más tarde sin perder información.
- Utiliza colores: Los colores ayudan a identificar rápidamente tipos de tráfico y problemas
- Ajusta los filtros para ver sólo lo relevante. Filtros específicos son tus amigos
Wireshark es tu aliado para desentrañar los problemas de red. Con práctica y paciencia, podrás identificar y solucionar cualquier problema que se presente. ¿Listo para enfrentar los desafíos de tu red? Wireshark está aquí para ayudarte.
Características principales de Wireshark
Ahora que tiene una buena comprensión de los conceptos básicos de Wireshark, veamos algunas características principales. Con Wireshark, puede:
- Identificar amenazas de seguridad y actividad maliciosa en una red
- Observe el tráfico de la red para depurar redes complejas
- Filtrar el tráfico según protocolos, puertos y otros parámetros
- Capture paquetes y guárdelos en un archivo Pcap para analizarlos sin conexión
- Aplicar reglas de coloración a la lista de paquetes para un mejor análisis
- Exporte los datos capturados a XML, CSV o archivo de texto sin formato.
Usando Wireshark en la Videovigilancia IP
El uso de Wireshark en la videovigilancia IP implica varios pasos. Estos pueden variar dependiendo de los detalles específicos de la red de vigilancia, pero a continuación se presentan algunos pasos comunes.
Captura de Datos de Red
El primer paso en el uso de Wireshark es la captura de datos de red. Esto se hace seleccionando una interfaz de red específica y empezando la captura de paquetes de datos.
Análisis de Paquetes de Datos
Una vez capturados, los paquetes de datos pueden ser analizados. Wireshark proporciona herramientas de filtrado y búsqueda que permiten a los usuarios encontrar y analizar paquetes de datos específicos.
Identificación y Resolución de Problemas
El análisis de los paquetes de datos puede revelar una variedad de problemas potenciales, desde la pérdida de paquetes hasta el retardo. Wireshark puede ayudar a identificar estos problemas y a tomar medidas para resolverlos.
Optimización del Rendimiento de la Red
Además de solucionar problemas, Wireshark puede ayudar a optimizar el rendimiento de la red. Esto puede implicar ajustar la configuración de la red o cambiar el hardware de red para mejorar la velocidad y la confiabilidad.
Exportación y Reportes
Exportar datos en Wireshark es fundamental para compartir tus hallazgos o analizarlos más tarde. Aquí te cuento cómo hacerlo de manera sencilla. ¿Listo?
Exportación de Datos
Wireshark te permite exportar datos capturados en varios formatos. Es útil para presentar informes o hacer un análisis más profundo en otras herramientas.
Formatos de Exportación Comunes:
- CSV (Comma Separated Values): Ideal para hojas de cálculo
- XML (Extensible Markup Language): Útil para intercambio de datos entre aplicaciones
- Texto Plano: Simple y directo para análisis básico
Pasos para Exportar:
- Captura el tráfico que necesitas analizar
- Ve a «File» en el menú principal
- Selecciona «Export Packet Dissections» y elige el formato que prefieres
Generación de Informes Detallados
Wireshark te permite crear informes detallados sobre el tráfico de red capturado. Estos informes son esenciales para entender el comportamiento de la red y comunicar tus hallazgos a otros.
Tipos de Informes:
- Resumen de Captura: Proporciona una vista general de los paquetes capturados
- Estadísticas por Protocolo: Muestra el tráfico dividido por protocolos
- Gráficos de Flujos: Visualiza la comunicación entre diferentes nodos
Cómo Generar un Informe:
- Captura el tráfico de interés
- Ve a «Statistics» en el menú
- Selecciona el tipo de informe que deseas generar (por ejemplo, «Protocol Hierarchy» o «Endpoints»)
- Guarda o imprime el informe para su revisión o presentación
Análisis de Estadísticas
Wireshark ofrece herramientas avanzadas para analizar estadísticas de la red. Estas herramientas ayudan a identificar patrones y problemas específicos en el tráfico de red.
Herramientas de Estadísticas:
- Protocol Hierarchy: Muestra la distribución del tráfico por protocolo
- Conversations: Detalla las comunicaciones entre direcciones IP
- IO Graphs: Permite visualizar el tráfico a lo largo del tiempo
Ejemplo de Uso:
- Selecciona «Statistics» y luego «Protocol Hierarchy»
- Observa la distribución del tráfico para identificar protocolos dominantes
- Usa IO Graphs para ver cómo cambia el tráfico a lo largo del tiempo y detectar picos anómalos
Tabla de Comandos para Exportación
| Comando | Descripción |
|---|---|
File -> Export Packet Dissections -> As CSV | Exporta los paquetes en formato CSV |
File -> Export Packet Dissections -> As XML | Exporta los paquetes en formato XML |
Statistics -> Protocol Hierarchy | Muestra un resumen de los protocolos capturados |
Statistics -> Conversations | Muestra las conversaciones entre nodos |
Statistics -> IO Graphs | Genera gráficos de tráfico en función del tiempo |
Consejos y Trucos
- Filtra antes de exportar: Aplica filtros para asegurarte de exportar solo los datos relevantes
- Revisa las estadísticas: Utiliza las herramientas de estadísticas para obtener una visión general antes de profundizar en los detalles
- Usa gráficos: Los gráficos pueden hacer que la información sea más comprensible y fácil de presentar
Exportar y generar informes en Wireshark es una parte crucial del análisis de redes. Te permite compartir tus hallazgos, hacer un seguimiento detallado de los problemas y mejorar la comprensión general del comportamiento de tu red. ¿Listo para sacar el máximo provecho de tus datos de red? Wireshark te facilita el trabajo.
Conclusión
Wireshark siempre se encuentra entre las 10 mejores herramientas de seguridad de red cada año. Con su interfaz de usuario simple, pero poderosa, Wireshark es fácil de aprender y trabajar. Es un activo valioso en el conjunto de herramientas de todo probador de penetración.
Wireshark es una herramienta invaluable en el mundo de la videovigilancia IP. Ofrece un nivel sin precedentes de visibilidad en el tráfico.


